Procurement de proveedores para casas de apuestas: del RFP al contrato y salida
Un marco práctico para requisitos, validación API, pricing, SLA, seguridad, soporte, portabilidad de datos, contratos y salida del proveedor.
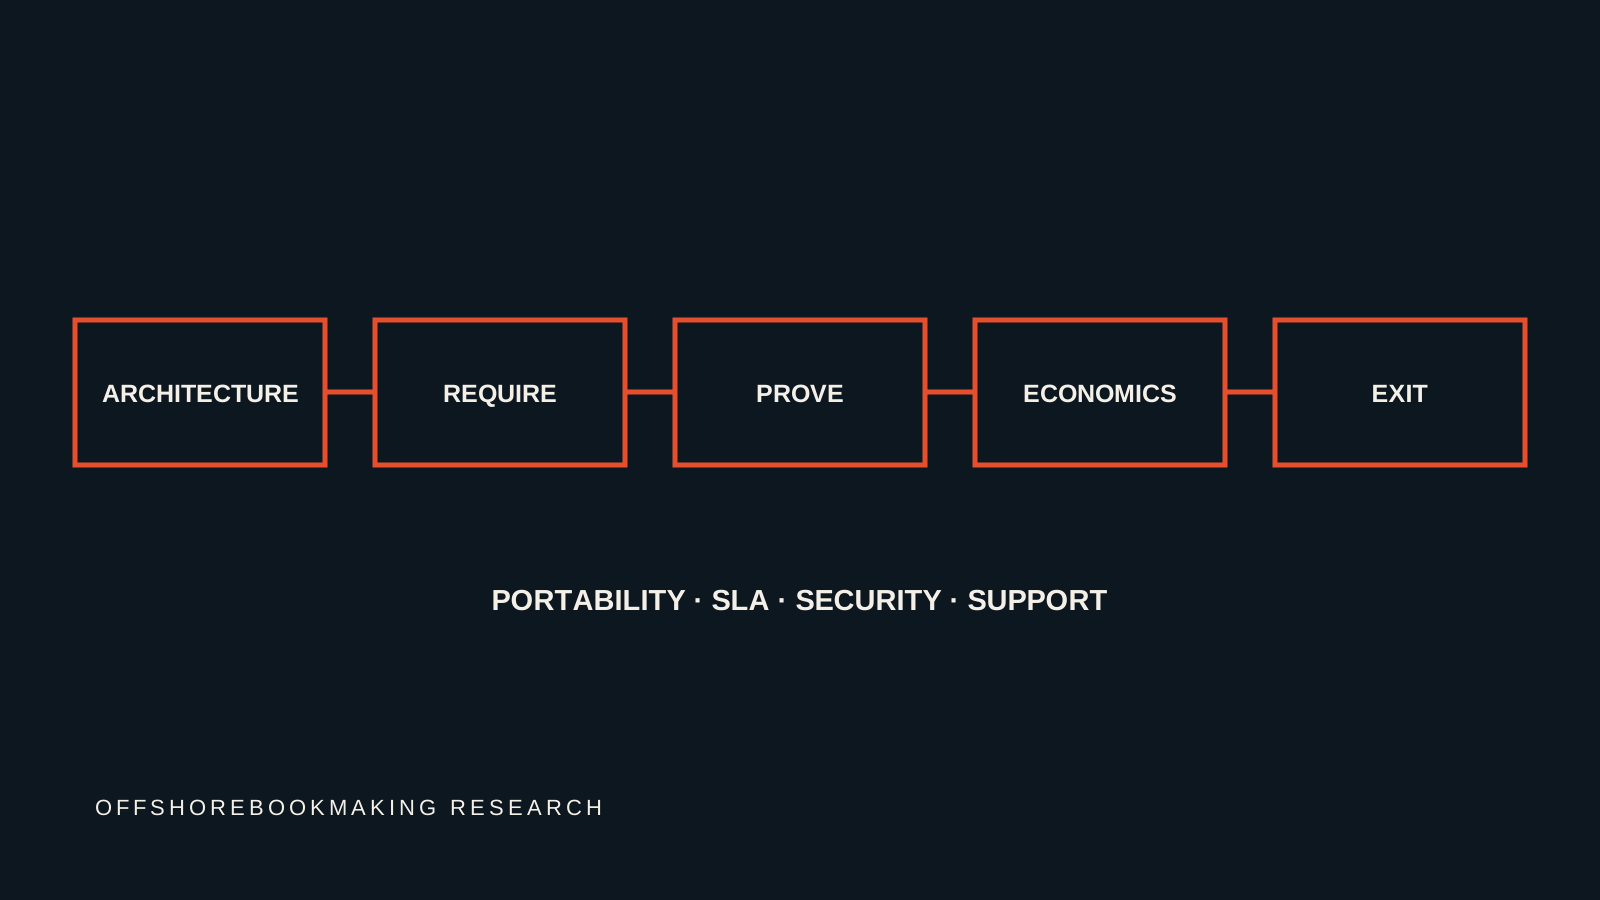
La selección de proveedores debe comenzar con arquitectura, no con un demo
El procurement de sportsbook suele comenzar demasiado tarde en el proceso de decisión. Un equipo ve una demostración pulida, recibe una lista de features y compara propuestas comerciales antes de definir qué responsabilidades tendrá realmente el proveedor. Ese orden está invertido. Primero debe mapearse el modelo operativo objetivo: cuenta de cliente, wallet, betting engine, trading, datos deportivos, pagos, identidad, reporting, workflows sensibles a compliance, contenido e integraciones. Después se decide qué capacidades permanecen internas y cuáles se suministran externamente. Un proveedor excelente para una arquitectura puede ser mala opción para otra. OffshoreBookmaking evalúa proveedores contra el papel que deben desempeñar dentro del stack completo, no por cantidad de features en un brochure. Procurement es una decisión de arquitectura con consecuencias comerciales.
La matriz de requisitos es el documento de control del procurement
Una matriz estructurada evita que el proceso se convierta en una secuencia de impresiones. Los requisitos deben separarse entre obligatorios, deseables y opcionales, asignando responsable y método de verificación. Los funcionales pueden cubrir mercados, estados de cuenta, settlement, reporting o localización. Los no funcionales deben incluir disponibilidad, latencia, seguridad, portabilidad, observabilidad, soporte y recuperación. Requisitos regulatorios varían por jurisdicción y deben mapearse por separado, no esconderse dentro de una fila genérica de compliance. La matriz también distingue capacidades disponibles hoy de promesas de roadmap. Una respuesta de 'supported' no basta cuando algo es crítico; hay que saber si es nativo, configurable, custom o depende de otro proveedor. Esta disciplina crea un registro que sobrevive cambios de personal y negociaciones contractuales posteriores.
La profundidad de integración importa más que el número de APIs
Un proveedor puede anunciar un gran catálogo de APIs y seguir siendo difícil de integrar. Importa si las interfaces exponen objetos, estados y eventos que el operador realmente necesita. Deben revisarse autenticación, identificadores, paginación, rate limits, idempotencia, webhooks o streaming, errores, versionado y fidelidad del sandbox. También hay que entender qué operaciones son síncronas y cuáles se resuelven asincrónicamente. Tecnología #002 explica por qué identidad canónica y reconciliación importan entre servicios; procurement debe probar esos principios antes de firmar. Payloads de ejemplo ayudan, pero un proof of concept controlado revela supuestos no documentados. La evaluación debe incluir fallos: requests duplicados, eventos stale, callbacks retrasados, outages parciales y rotación de credenciales. Una buena integración no solamente funciona en happy path; sigue siendo comprensible cuando sistemas discrepan.
Propiedad y portabilidad de datos deben quedar explícitas antes del lanzamiento
Los operadores crean registros valiosos mediante actividad de clientes, apuestas, pagos, decisiones de riesgo e historia operativa. Contratos y diseños deben indicar quién posee o controla cada categoría, qué puede exportarse, en qué formato y en qué plazo. La portabilidad es especialmente importante para identificadores canónicos, historias de clientes, balances, apuestas, settlements, auditoría y configuración. Un proveedor puede poseer legítimamente algoritmos propietarios o código de plataforma mientras el operador necesita exportaciones utilizables de sus datos operativos. La distinción debe ser explícita. Procurement también debe preguntar si datos derivados pueden conservarse después de terminar y si acceso histórico requiere pagos continuos. Industria #002 describe portabilidad como libertad estratégica porque switching cost aumenta cuando los datos no se mueven limpiamente. El momento más barato para negociar la salida es antes de iniciar la relación.
El pricing debe modelarse con volúmenes operativos realistas
El precio puede incluir setup, mínimos mensuales, tarifas por cuenta, transacción, uso de datos, niveles de soporte, revenue share y costos de terceros. Comparar precios principales sin modelo de volumen puede engañar. Procurement debe construir escenarios de lanzamiento, crecimiento esperado y estrés. Cada escenario calcula cargos fijos y variables usando definiciones contractuales, mínimos y thresholds. Revenue share exige cuidado particular porque denominador y deducciones permitidas determinan costo efectivo. Hay que identificar qué costos aumentan con clientes, apuestas, pagos, llamadas API o mercados. También deben modelarse moneda e impuestos donde corresponda. Una propuesta comercial se vuelve útil cuando puede traducirse a economía unitaria. El objetivo no es simplemente la cotización más baja, sino visibilidad de cómo se comporta el costo del proveedor cuando cambia la escala del operador.
Los service levels deben medir resultados que importan al sportsbook
Un SLA con alto porcentaje mensual de uptime todavía puede dejar vacíos operativos. Debe definirse qué servicio se mide, cómo se calcula disponibilidad, qué exclusiones aplican y qué sucede cuando solamente falla una parte. Puede ser necesario separar expectativas para acceso de cuentas, colocación de apuestas, feeds de precios, settlement, pagos o reporting. Objetivos de respuesta y restauración deben distinguir severidad e impacto comercial. La cobertura de soporte debe coincidir con horas de trading, que en apuestas incluyen noches, fines de semana y feriados. Service credits aportan responsabilidad pero no reparan confianza o actividad perdida, por lo que escalamiento y recuperación importan más que el crédito. Procurement debería solicitar evidencia histórica cuando exista y entender cómo se comunican incidentes. Confiabilidad es capacidad operativa, no un porcentaje impreso.
La revisión de seguridad debe seguir los datos y autoridad que recibe el proveedor
La due diligence de seguridad debe ser proporcional a lo que el proveedor puede ver o hacer. Un vendor que recibe calendarios públicos representa riesgo distinto de uno que guarda documentos de identidad, controla transacciones del wallet o cambia estados de apuestas. Deben mapearse clases de datos, privilegios, credenciales, acceso de red y funciones administrativas antes de seleccionar controles. Evidencia relevante puede incluir certificaciones, prácticas de penetration testing, vulnerabilidades, access governance, cifrado, logging, incident response y continuidad según alcance. Las certificaciones ayudan, pero no sustituyen preguntas específicas de arquitectura. También deben entenderse subcontractors y dependencias cloud cuando afectan materialmente el servicio. Regulación #002 explica por qué relaciones con proveedores pueden formar parte de evidencia de compliance. La pregunta práctica es: si el proveedor es comprometido o no está disponible, ¿qué consecuencias siguen para clientes, dinero y regulación?
El soporte operativo debe probarse antes de una crisis
Los equipos de ventas están optimizados para adquisición; soporte de producción determina la relación a largo plazo. Procurement debe identificar modelo real de soporte: canales, horarios, severidades, contactos de escalamiento, acceso a ingeniería y tiempos esperados. También debe determinar quién maneja configuración rutinaria, correcciones de datos, excepciones de settlement y troubleshooting de integraciones. Un proveedor puede tener tecnología fuerte y generar fricción si cada cambio requiere un ticket lento. Durante evaluación se puede probar soporte con preguntas técnicas realistas y observar si las respuestas son precisas, documentadas y consistentes. Referencias de clientes existentes aportan contexto, aunque modelos operativos difieren. El contrato establece escalamiento, pero los equipos necesitan runbooks prácticos. Cuando falla un evento, pago o API crítico, el operador debe saber quién está autorizado para actuar y cómo preservar evidencia.
Change management determina si la integración de hoy seguirá estable
Las relaciones evolucionan después del lanzamiento. APIs cambian de versión, taxonomías de mercados se modifican, infraestructura migra, controles de seguridad se endurecen y features aparecen o se retiran. Procurement debe examinar cómo el proveedor comunica cambios. Controles útiles incluyen release notes documentadas, aviso previo de breaking changes, ambientes de prueba, periodos de deprecation y procedimientos de emergencia. El operador debe saber si updates son automáticos o requieren aceptación y si customizaciones pueden bloquear upgrades. Cambios que afectan controles regulatorios o dinero de clientes merecen gobernanza especialmente fuerte. Un proveedor maduro puede explicar cómo prueba compatibilidad y revierte releases fallidos. Arquitectura tecnológica y gestión de proveedores se encuentran aquí: contratos estables entre sistemas requieren comunicación estable entre organizaciones. Una buena decisión considera el proceso de cambio del proveedor, no solamente la foto actual del producto.
La planificación de salida pertenece dentro del contrato original
Toda relación termina eventualmente por reemplazo, adquisición, retiro de producto, cambio estratégico o fallo empresarial. La salida debe diseñarse desde el inicio. Los compradores necesitan saber cómo se exportarán datos, cuánto continúa el acceso, qué asistencia de transición existe y qué ocurre con credenciales, información de clientes, backups e integraciones propietarias. Contratos pueden necesitar derechos de terminación vinculados con fallos graves de servicio, seguridad o regulación, mientras las condiciones comerciales deben entenderse por separado. Los equipos técnicos deberían documentar dependencias para estimar migración antes de una emergencia. Cuando un proveedor controla un identificador o workflow crítico, la transición puede requerir reconciliación entre sistemas antiguo y nuevo. Estar preparado para salir no significa desconfianza. Reduce riesgo operativo definiendo cómo se desarman responsabilidades cuando cambia la relación.
Un scorecard debe mostrar tradeoffs en vez de esconderlos en un solo número
La evaluación se beneficia de scoring, pero un total único puede crear precisión falsa. Un proveedor con puntuación alta todavía puede fallar un requisito obligatorio. La estructura preferida de OffshoreBookmaking separa gates de comparaciones ponderadas. Primero se falla cerrado en requisitos que no pueden comprometerse: funcionalidad necesaria, capacidad regulatoria aplicable, límites de seguridad o portabilidad esencial. Después se comparan proveedores viables por integración, confiabilidad, soporte, modelo comercial, profundidad, control operativo y fit estratégico. El weighting debe reflejar la arquitectura real del operador y no un ranking universal. Cada score debe tener evidencia para que otro revisor reproduzca el razonamiento. Así el desacuerdo se vuelve útil: los equipos debaten importancia de criterios sin fingir que todas las dimensiones son equivalentes. El scorecard sirve para comparación disciplinada, no para declarar artificialmente un proveedor universalmente mejor.
Un marco práctico de procurement para proveedores de apuestas
Un proceso controlado puede resumirse en arquitectura, requisitos, evidencia, economía y salida. Primero se define modelo operativo y límite del proveedor. Se construye matriz con gates obligatorios y métodos de verificación. Se inspeccionan APIs y ejecutan pruebas contra workflows y fallos realistas. Propiedad y portabilidad se establecen antes de que existan datos de producción. El pricing se modela a múltiples volúmenes. Se revisan SLA, soporte, seguridad, subcontractors y change management según criticidad. Dependencias regulatorias se convierten en responsabilidades y evidencia explícitas. Transición y terminación se negocian mientras el leverage está equilibrado. Finalmente se conserva el registro de evaluación para que equipos futuros entiendan la selección. Junto con Providers #001, esto da a OffshoreBookmaking un camino repetible desde due diligence inicial hasta una decisión defendible sin reducir elecciones complejas a marketing.