Arquitectura API para casas de apuestas: integraciones confiables
Cómo identidad canónica, idempotencia, streaming, versionado, observabilidad y reconciliación fortalecen las integraciones.
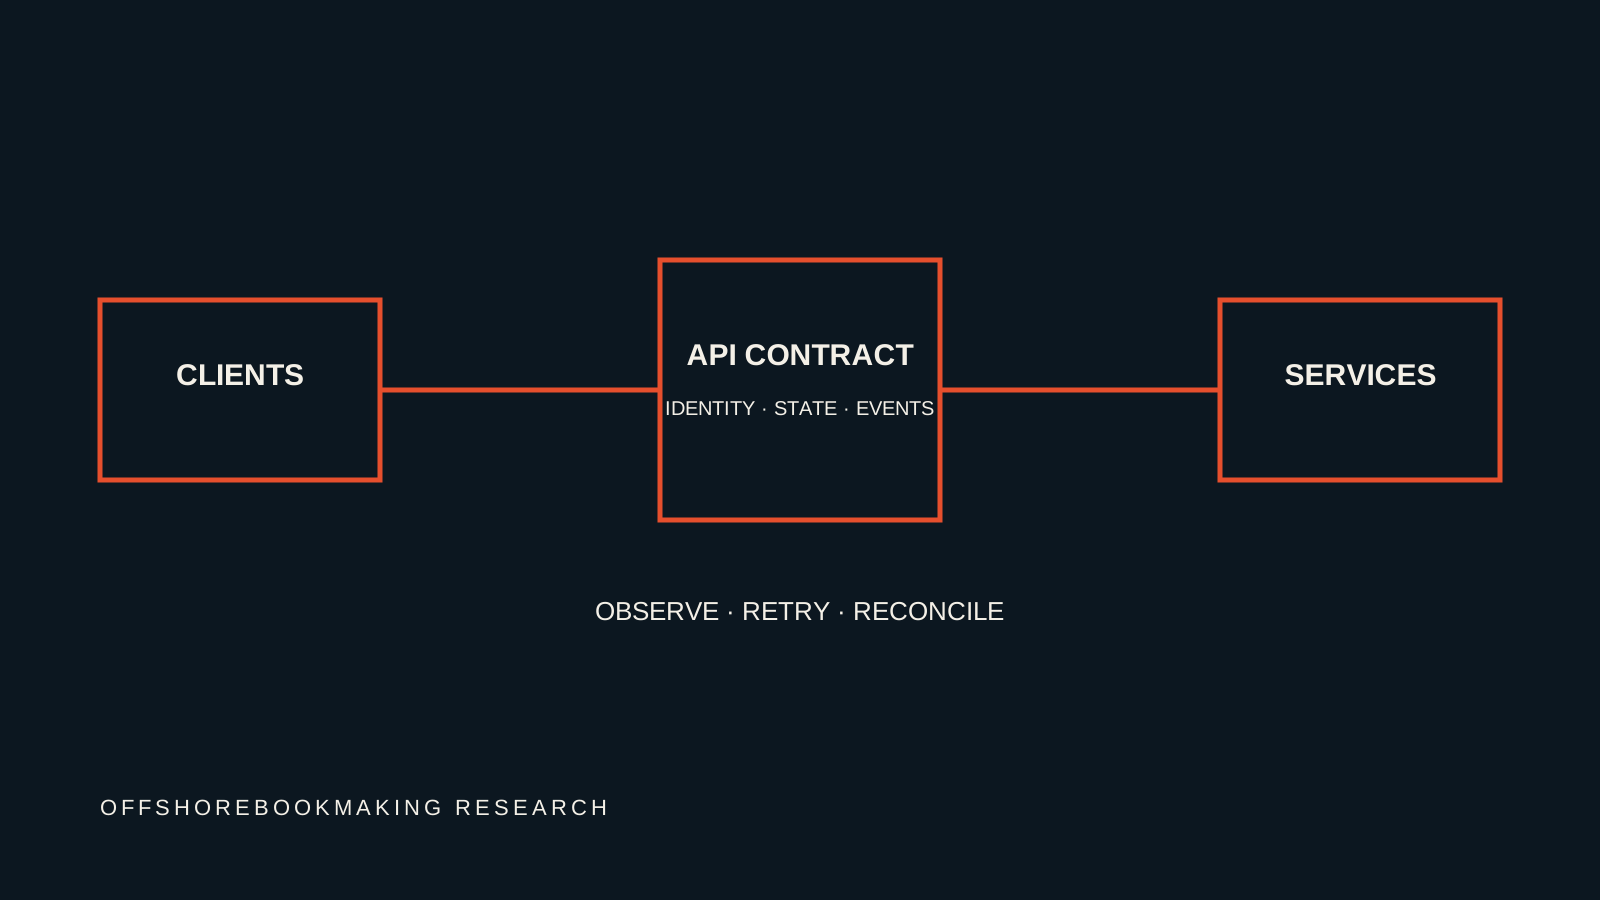
Una API de apuestas es un contrato entre sistemas
Los stacks modernos de apuestas rara vez son una sola aplicación. Servicios de cuentas, wallets, motores de trading, datos deportivos, pagos, identidad, CRM y front ends intercambian información continuamente. Las APIs definen los contratos entre esos componentes. Un contrato útil especifica no solamente endpoint y payload, sino identidad, transiciones de estado, validación, errores, autenticación, marcas de tiempo y expectativas de compatibilidad. Cuando esas reglas quedan implícitas, las integraciones dependen de supuestos ocultos dentro de aplicaciones individuales. OffshoreBookmaking trata el diseño de APIs como arquitectura operativa porque un fallo en un límite puede afectar apuestas, saldos, estado de mercados y acceso de clientes. La pregunta central no es si una casa de apuestas tiene API, sino si expone un contrato estable, observable y recuperable que permita a sistemas independientes seguir coincidiendo sobre los mismos objetos del negocio.
La identidad canónica debe sobrevivir cada límite de integración
Un evento puede llegar desde un proveedor de datos con un identificador, desde un servicio de trading con otro y desde la plataforma interna con un tercero. El mismo problema existe para clientes, mercados, apuestas, transacciones y proveedores. Una arquitectura durable crea identidades internas canónicas y almacena explícitamente los mapeos externos en lugar de tratar un ID ajeno como verdad permanente. Esto no significa descartar IDs de origen; siguen siendo procedencia esencial. Significa que el operador posee la relación entre su objeto de negocio y cada representación externa. La identidad canónica reduce el impacto de reemplazar proveedores y permite reconciliar fuentes que discrepan. La sección Datos aplica este principio a feeds deportivos, pero el mismo diseño pertenece a cada límite de API. Sin él, una migración aparentemente sencilla puede convertirse en un proyecto de reconstrucción de identidad en toda la base de datos.
REST, webhooks y streaming resuelven problemas temporales distintos
Las integraciones suelen combinar APIs de solicitud-respuesta, webhooks y streams persistentes. Las solicitudes REST son útiles cuando el consumidor conoce el recurso que necesita y puede pedir su estado actual. Los webhooks permiten al proveedor enviar cambios discretos sin polling constante. Las conexiones de streaming son valiosas cuando muchas observaciones cambian rápidamente y deben llegar con baja latencia, como precios live o estado de eventos. Ningún patrón es universalmente superior. La elección depende de frecuencia, orden, recuperación y coste de perder una actualización. Arquitecturas maduras utilizan frecuentemente más de uno: stream para velocidad, endpoint de snapshot para recuperación y webhook para eventos de workflow. El requisito importante es que el consumidor pueda determinar la verdad actual después de una interrupción y no dependa de haber recibido cada mensaje exactamente una vez.
La idempotencia protege dinero y estado frente a reintentos
Las redes fallan de formas ambiguas. Un cliente puede enviar un depósito, apuesta o settlement y perder la respuesta antes de saber si el servidor completó la acción. Reintentar ciegamente puede duplicar una operación financiera. La idempotencia asigna identidad estable a solicitudes repetidas para que el receptor reconozca una operación ya aceptada. La implementación varía, pero el principio es constante: repetir la misma intención no debería crear accidentalmente una segunda acción. Es especialmente importante alrededor de transacciones de wallet, colocación de apuestas, pagos y llamadas a procesadores externos. Las claves de idempotencia también necesitan reglas de alcance y retención para evitar colisiones indefinidas. Una API que recomienda reintentos sin documentar protección contra duplicados deja una pregunta operativa crítica sin resolver. Las integraciones confiables diseñan reintentos junto con la semántica transaccional.
El orden de eventos no puede asumirse en sistemas distribuidos
Una casa de apuestas puede recibir actualizaciones relacionadas mediante colas, regiones o proveedores diferentes. Los mensajes pueden llegar tarde, duplicados o fuera de orden. Si los consumidores aplican todo según el orden de llegada, un estado antiguo puede sobrescribir uno nuevo. Los sistemas robustos transportan versiones, timestamps de origen, números de secuencia u otro mecanismo para razonar sobre orden. El mecanismo correcto depende del dominio. Una observación de precio puede ser append-only, mientras el estado de una cuenta puede necesitar concurrencia optimista o verificación de versión. El tiempo efectivo también debería distinguirse del tiempo observado y registrado. Esto refleja el modelo temporal de Datos. La arquitectura distribuida es más auditable cuando los sistemas conservan qué sabían, cuándo lo sabían y qué actualización produjo el estado resultante.
Los límites de API forman parte de la planificación de capacidad
Los rate limits no son solamente una molestia para desarrolladores. Determinan qué tan rápido una casa de apuestas puede sincronizar catálogos, recuperarse después de una caída y absorber picos. Los proveedores pueden limitar solicitudes por segundo, minuto, hora o día, y algunos cuentan entidades devueltas o volumen además de llamadas. El diseño debe modelar esos límites contra operación normal y recuperación extrema. Un servicio que funciona con diez eventos durante desarrollo puede fallar cuando miles necesitan refrescarse simultáneamente. Caché, batching, paginación y backoff reducen presión, pero requieren reglas explícitas de frescura. Los operadores también deberían monitorear consumo antes de agotar cuota y conocer diferencias por endpoint o nivel comercial. La capacidad es por ello técnica y comercial: más throughput puede exigir otro contrato mucho antes de requerir nuevos servidores.
La autenticación debe identificar al llamador y su autoridad
Las API keys son comunes porque son simples, pero la seguridad de producción requiere más que poseer una cadena secreta. Los sistemas deben saber qué aplicación llama, qué acciones puede ejecutar, cómo se rotan credenciales y qué ocurre si una se compromete. Scopes de mínimo privilegio reducen el impacto de una filtración separando lectura, escritura y administración. Credenciales de corta duración y solicitudes firmadas pueden ser apropiadas en algunas arquitecturas, mientras controles de red añaden otra capa. Los secretos no deberían incrustarse en front ends ni logs. La diligencia de proveedores también debe preguntar si las credenciales pueden crearse y revocarse independientemente por ambiente e integración. Una buena arquitectura de autenticación facilita respuesta a incidentes: el operador puede deshabilitar una ruta comprometida sin desconectar todos los sistemas.
El versionado es una promesa de cambio controlado
Toda API útil cambia eventualmente. Se agregan campos, evolucionan definiciones y comportamientos antiguos deben retirarse. El versionado crea un marco para esos cambios, pero un número de versión no basta. Los proveedores deberían documentar compatibilidad, avisos de deprecación, ventanas de migración y changelogs. Los consumidores deberían evitar depender de comportamiento no documentado y validar payloads defensivamente cuando aparecen campos opcionales. Las pruebas de contrato pueden detectar cambios incompatibles antes de producción. En APIs internas, la misma disciplina evita que un equipo cambie silenciosamente un payload utilizado por otro. Una casa de apuestas con muchos proveedores se beneficia de un inventario de integraciones con versiones, propietarios y fechas de deprecación. La deuda técnica se convierte en riesgo operativo cuando una integración obsoleta no puede actualizarse sin interrumpir apuestas o pagos.
La observabilidad debe atravesar límites de servicios
Cuando un cliente reporta que una apuesta falló, ingeniería puede necesitar seguir la solicitud por front end, gateway, cuenta, wallet, motor de trading y proveedor externo. Logs separados son insuficientes si no pueden correlacionarse. Un identificador consistente de request o trace permite conectar actividad sin usar datos personales como clave principal de búsqueda. Las métricas deberían describir latencia, errores, profundidad de colas, datos obsoletos y resultados de negocio como apuestas rechazadas. Los logs estructurados deben capturar contexto suficiente para explicar un fallo evitando información sensible innecesaria. Las alertas deberían distinguir errores locales de degradación upstream. La observabilidad forma así parte del contrato de API: cada límite debería permitir determinar qué se solicitó, qué ocurrió y qué dependencia posterior afectó el resultado.
El aislamiento evita que un proveedor cause una caída total
Los servicios externos eventualmente se ralentizan o fallan. La arquitectura debe decidir con anticipación qué funciones pueden degradarse independientemente. Un feed estadístico retrasado no debería necesariamente impedir login; una caída de CRM no debería bloquear settlement. Timeouts, circuit breakers, colas y estado en caché pueden evitar que solicitudes en espera agoten recursos. El fallback correcto depende de la función: cuotas obsoletas pueden necesitar ocultarse, mientras una imagen no crítica puede seguir desde caché. Las decisiones fail-closed y fail-open deben ser explícitas, especialmente cuando intervienen dinero, seguridad o controles regulatorios. Operaciones necesita saber cuándo se abrió un circuito y qué acción manual está permitida. Diseñar aislamiento alrededor de capacidades del negocio evita que un fallo local de dependencia se convierta automáticamente en una caída completa de la casa de apuestas.
La reconciliación es la capa de recuperación del procesamiento asíncrono
El procesamiento en tiempo real optimiza velocidad, pero los sistemas financieros y de apuestas también necesitan un proceso más lento que demuestre que los registros coinciden. La reconciliación compara registros autoritativos entre límites: procesador contra ledger, settlement de trading contra estado de apuesta, resultados del proveedor contra outcomes internos. Las diferencias deberían convertirse en excepciones explícitas y no en sobrescrituras silenciosas. Esto importa cuando mensajes se retrasan o una caída genera backlog. Un buen proceso de reconciliación es repetible, registra qué comparó y conserva evidencia detrás de correcciones. No debería depender de editar producción manualmente hasta que los totales coincidan. Operaciones y Datos dependen de este principio. Las APIs mueven información; la reconciliación establece que ese movimiento terminó produciendo un estado de negocio consistente.
Un estándar práctico de integración para tecnología de apuestas
OffshoreBookmaking evaluará integraciones mediante preguntas comunes: ¿Cuál es el objeto canónico? ¿Qué sistema es autoritativo para cada campo? ¿Cómo se autentica una solicitud? ¿Las escrituras pueden reintentarse con seguridad? ¿Cómo se manejan duplicados y orden? ¿Qué timestamps se preservan? ¿Cuáles son los límites y la ruta de recuperación? ¿Cómo se anuncian cambios incompatibles? ¿Puede rastrearse actividad entre servicios? ¿Qué ocurre cuando una dependencia no está disponible? Finalmente, ¿cómo se reconcilia el estado? Este marco convierte una revisión de API en revisión del sistema operativo, no en checklist de endpoints. También crea vínculos directos con Datos, Operaciones y Proveedores: identidad y procedencia pertenecen a Datos, recuperación y responsabilidad a Operaciones, y garantías externas a diligencia de proveedores. Un stack confiable emerge cuando esas disciplinas coinciden en cada límite.